Партнерский материал
30 Сентября 2026, 11:28

«Татнефть» зарегистрировала климатический проект по техперевооружению котельной «Подлесная»

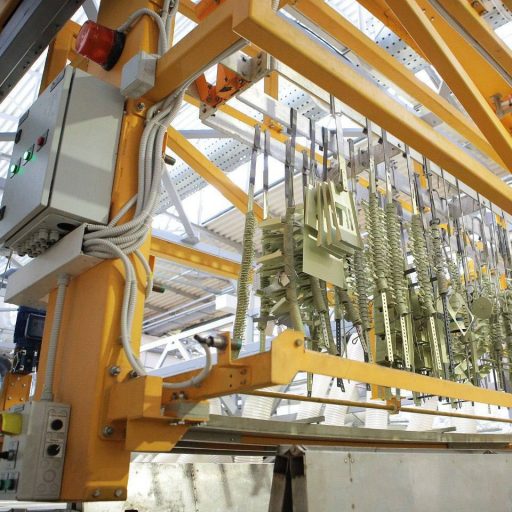
В Реестре углеродных единиц зарегистрирован проект «Татнефти» по технологическому перевооружению котельной «Подлесная», на блочно-модульной котельной установке БМКУ-50 смонтирован конденсационный экономайзер.

Объект расположен в Лениногорском муниципальном районе Республики Татарстан.

В результате установки дополнительной секции конденсационного экономайзера расход природного газа снижается при сохранении объёмов и параметров выработки пара, а вместе с ним сокращаются выбросы парниковых газов.

Зачетный период климатического проекта стартовал в январе 2026 года и завершится в декабре 2035 года. По итогам реализации проекта будет выпущено 8 078 углеродных единиц.

Расчет сокращения выбросов выполнен по методологии Механизма чистого развития AMS-II.D, одобренной Исполнительным комитетом РКИК ООН.

Фото: с сайта ПАО "Татнефть"

Валидацию проекта провел ООО МИП «НЭС Профэксперт» — единственный в России орган по валидации и верификации парниковых газов, аккредитованный в международном реестре статьи 6.4. Парижского соглашения в рамках Рамочной конвенции ООН об изменении климата.

Инициатива продолжает серию климатических инициатив «Татнефти» по повышению энергоэффективности производственных объектов. Всего в российском реестре зарегистрировано 69 проектов компании — это лучший показатель среди его участников. В обращении находится 1,153 млн углеродных единиц, совокупный потенциал выпуска по всем проектам оценивается в 5,012 млн единиц.

Реклама
Татнефть

Вертикально-интегрированная нефтяная компания

Новости
30 Сентября 2026, 12:00

Эксперт предупреждает о новой схеме мошенников для контроля над смартфоном

Мошенники переходят от кражи кодов из СМС к получению полного контроля над смартфоном жертвы.

По словам заместителя руководителя департамента по обеспечению безопасности — вице-президента ВТБ Дмитрия Саранцева, современные вредоносные программы — это не просто «кража паролей». Они способны полностью контролировать устройство: удаленно нажимать на экран смартфона, читать входящие СМС-сообщения и даже подменять интерфейс банковского приложения на идентичного «двойника». Это позволит злоумышленникам сразу получить все доступы к банковским приложениям пользователя.

Специалисты ВТБ зафиксировали новую мошенническую схему. Если раньше злоумышленники действовали по классическому принципу «позвонить и выманить код из СМС», то теперь целью атаки становится контроль над мобильным устройством пользователя. Мошенники убеждают своих жертв совершать активные действия: перейти по ссылке, скачать файл или установить приложение. Под предлогом «обновления банковского сервиса», «программы для защиты средств» или «утилиты для проверки устройства» предлагается установить вредоносное ПО. Внешне такие программы могут казаться безобидными, однако фактически они открывают мошенникам доступ к телефону и его данным.

«Граница безопасности мобильных платежей проходит не в банке, а на кончиках ваших пальцев. Каждое лишнее приложение из непонятного источника, каждое лишнее разрешение — это ещё один цифровой ключ к вашим данным и деньгам. Сегодня необходимо быть максимально осторожным и бережнее относиться к своим устройствам. Одного поддельного уведомления или машинального согласия на „специальные возможности“ достаточно, чтобы мошенник за несколько минут опустошил ваш банковский счет», — рассказал Дмитрий Саранцев.

ВТБ рекомендует клиентам соблюдать простые правила: игнорировать ссылки на «обновления» или «защитные утилиты», полученные в мессенджерах или СМС; не устанавливать приложения по просьбе третьих лиц, даже если они представляются сотрудниками банка или службы безопасности; контролировать разрешения на доступ к приложениям. Банк никогда не просит установить стороннее ПО для защиты средств.

Lorem ipsum dolor sit amet.